בדיקת חתימה דיגיטלית · כלי חינמי של Formy
בדיקת חתימה דיגיטלית — זיהוי ראשוני של קובץ
קיבלתם מסמך חתום או קובץ .signed? הכלי מחפש סימנים אפשריים לחתימה וקורא פרטים זמינים ישירות בדפדפן שלכם, בלי העלאת הקובץ ובלי הרשמה. זו בדיקה ראשונית בלבד: היא אינה מאמתת שהמסמך לא שונה, מי חתם, את אמון התעודה או ביטולה, או את מועד החתימה. להשלמת הבדיקה נפנה אתכם לכלי המתאים לפורמט ולספק החתימה.
- חינם, בלי הרשמה
- רץ בדפדפן — בלי העלאה לשרת
- PDF · .signed · .p7s · XML · Office
- פרטים מתוך הקובץ — לא מאומתים
- הנחיות להמשך הבדיקה
כלי בדיקת החתימה
גררו לכאן קובץ חתום לבדיקה
מחפש סימנים אפשריים לחתימה ב-PDF, בקובצי .signed / .sgn / .p7s / .p7m וב-XML, ומפנה מסמכי Office לבדיקה בתוכנה המתאימה. אין כאן אימות תקינות או זהות. הקריאה מקומית בדפדפן — שום קובץ לא נשלח לשרת.
טוענים את כלי הבדיקה… בחירת קובץ וגרירה יהיו זמינות בסיום הטעינה.
- רץ בדפדפן — בלי העלאה
- בלי הרשמה
- PDF · .signed · .p7s · XML
- סימנים בלבד — לא אימות
סימן בקובץ, שם או תאריך אינם הוכחה לחתימה תקינה. גם היעדר סימן אינו מוכיח שאין חתימה. אין כאן קביעה של תוקף משפטי או ייעוץ משפטי.
יש לכם מזהה מתעודת השלמה של Formy? עברו לבדיקת הרשומה השמורה ב-Formy. זו בדיקה נפרדת מול נתוני ההגשה השמורים בשרת. אפשר לצרף אליה גם את קובץ ה-PDF שקיבלתם: הקובץ נשאר בדפדפן, רק טביעת ה-SHA-256 שלו נשלחת, ו-Formy משווה אותה לעותק ה-PDF שנשמר בארכיון לאותה רשומה, כשנשמר עותק כזה. כך יודעים אם זה אותו קובץ בדיוק; זו אינה בדיקה של חתימה דיגיטלית בתוך הקובץ. שלב אחר שלב, ומה כל תוצאה אומרת: איך בודקים מסמך שנחתם ב-Formy.
לפני שסומכים על התוצאה
מה הכלי בודק בפועל
הכלי קורא את הקובץ בדפדפן ומחפש בו רצפים קבועים של תווים. הוא לא מפענח את מבנה הקובץ, לא מחשב את החתימה ולא בודק את התעודה. זה כל מה שהוא מחפש:
| הקובץ | מה הכלי מחפש | מה הוא מציג |
|---|---|---|
את הסמנים /ByteRange ו-/Type /Sig, בכל הקובץ. | אם נמצא אחד מהם: כמה סמנים נמצאו, שאינו מספר החותמים, ואת הערך הראשון שנמצא בקובץ בשדות /Name (שם), /M (מועד), /Reason (סיבה), /Location (מיקום) ו-/SubFilter (סוג החתימה). הערכים מסומנים כלא מאומתים, והכלי לא קושר אותם לחתימה מסוימת. | |
| PKCS#7 / CMS | כותרת PEM (-----BEGIN PKCS7 או -----BEGIN CMS) ב-64 הבייטים הראשונים, או קובץ בינרי (DER) שב-200 הבייטים הראשונים שלו מופיע המזהה של SignedData. | שנמצא סמן של מיכל חתימה. תוכן המיכל לא מפוענח: לא החותם, לא התעודה ולא המסמך. |
| XML | את הכתובת של התקן XML-DSig ב-8 KiB הראשונים: http://www.w3.org/2000/09/xmldsig# ואת XAdES אם מופיע שם גם XAdES או etsi.org/01903. | שנמצא אזכור של התקן. הכלי לא בודק אם יש בקובץ חתימה ואם היא תקינה. |
| Word, Excel ו-PowerPoint | רק שהקובץ מתחיל ב-PK, כלומר שהוא קובץ דחוס, ושהסיומת היא .docx, .xlsx או .pptx. | שזה מסמך Office, ואיך בודקים בו חתימה בתוכנה עצמה. חתימות בתוך המסמך לא נבדקות. |
| סיומת בלבד | את הסיומת, כשהתוכן לא זוהה: .signed, .sgn, .p7s, .p7m, .p7b, .cms, .pkcs7 או .der. | שהתוכן לא זוהה, ואיך ממשיכים לפי הסיומת. |
| קובץ גדול מ-20 MiB | ב-PDF רק את 5 ה-MiB הראשונים ואת 5 ה-MiB האחרונים. בכל קובץ אחר רק את 5 ה-MiB הראשונים. | הודעה שהקריאה הייתה חלקית. מה שלא נקרא לא נבדק. |
כל קובץ אחר מקבל את התוצאה "פורמט לא נתמך או לא מזוהה". הכלי לא אומר בשום מקרה שהחתימה תקינה, כי סמן לבדו לא מוכיח שיש חתימה: בבדיקות שלנו הוא הציג קובץ שהוספנו לו רק את המילים האלה כמו קובץ חתום.
מה בודקים בעצם
שלוש שאלות שהסריקה כאן אינה יכולה להכריע
הסריקה המקומית עוזרת לבחור את הצעד הבא. אימות קריפטוגרפי דורש בדיקות נוספות של התוכן, החתימה והתעודה; קביעת תוקף משפטי היא שאלה נפרדת שתלויה בנסיבות ובדין החל.
מי חתם?
שם שנמצא בקובץ הוא מידע שנרשם בו, לא הוכחת זהות. נדרשות בדיקת חתימה ותעודה והבנת תהליך הזיהוי של הספק.
איזה תוכן נחתם?
צריך לבדוק את התוכן המכוסה בחתימה ואת השינויים שבוצעו במסמך. סריקת טקסט אינה מחשבת או מאמתת את החתימה.
מה מקור האמון והזמן?
יש לבדוק שרשרת תעודות, תוקף וביטול, ובנפרד את מקור הזמן. תאריך בקובץ אינו חותמת זמן מהימנה.
סוגי תיעוד שונים
תמונת חתימה, תיעוד ותעודה דיגיטלית אינם אותו דבר
המראה של החתימה או סיומת הקובץ אינם קובעים את רמתה המשפטית. הכלי אינו מסווג חתימה כמאובטחת או מאושרת, ואינו קובע אם היא מתאימה למסמך או להליך מסוים.
| סוג התיעוד | מה היא כוללת | איך מאמתים |
|---|---|---|
| תמונת חתימה | ציור או תמונה שמופיעים במסמך. | המראה לבדו אינו מאפשר בדיקת חתימה קריפטוגרפית. בודקים את ההקשר והתיעוד הנלווה. |
| תיעוד תהליך חתימה | רשומות כגון הסכמה, כתובת מייל, זמנים וגיבובי תוכן, כאשר נאספו. | בודקים אילו נתונים קיימים ומה נבדק בפועל. היעדר תיעוד אינו בדיקה שעברה בהצלחה. |
| חתימה מבוססת תעודה | נתוני חתימה קריפטוגרפית ותעודה נלווית, בהתאם לפורמט. | נדרש כלי שתומך בפורמט ובבדיקת התוכן ושרשרת האמון. אין בכך לבדו קביעה משפטית. |
רוצים את ההסבר המלא על ההבדל בין הרמות? קראו את המדריך חתימה מאושרת לעומת חתימה רגילה.
לפי סוג הקובץ
איך מאמתים חתימה — לפי סוג הקובץ שקיבלתם
לפי הסימנים שנמצאו או לפי הסיומת, הכלי מציע לאן להמשיך. התאמת הפורמט והתעודות לכלי האימות עדיין דורשת בדיקה:
PDF
פתחו ב-Adobe Acrobat Reader ובדקו את חלונית החתימות. קראו בנפרד את תוצאות בדיקת התוכן, פרטי התעודה והאמון, ומקור הזמן; אל תסתמכו רק על שם או סמל. על PDF שנחתם בטופס מקוון של הממשלה, gov.il מנחה לשמור את הקובץ במחשב ולאמת את החתימה בקורא ה-PDF. אם Acrobat Reader מציג שהתעודה אינה מוכרת (Unknown), מתקינים בו את התעודות לפי ההנחיות שמצורפות לדף.
המקור: "חתימה דיגיטלית", מערך הדיגיטל הלאומי, באתר gov.il. נהלים והנחיות, פורסם 14.08.2016. קראנו ב-5 בנובמבר 2026.
קובץ .signed / .sgn / .p7s
בסיומות .p7s ו-.p7m נשמרים בדרך כלל מיכלי PKCS#7/CMS, אבל הסיומת לא מוכיחה מה יש בקובץ. במדריך של תוכנת Sign&Verify, שמופיע באתר gov.il, הקובץ החתום נשמר בסיומת .signed, והמדריך מנחה לחתום בפרופיל XmlDSig. אם לא ידוע באיזו תוכנה נוצר הקובץ, שאלו את השולח. חתימה נפרדת דורשת גם את המסמך המקורי; לא כל מיכל כולל אותו או חתימה.
המקור: "פתרון תקלות בהתקנה", מוקד מענה ממשלתי מרכזי, באתר gov.il. עודכן 20.04.2023. בקבצים המצורפים לדף: "מדריך לחתימה על קבצים בתוכנת החתימה Sign and Verify", לגרסה 4.0. קראנו ב-5 בנובמבר 2026.
מסמך Office
הכלי כאן אינו פותח את המיכל הדחוס או בודק חתימות בתוכו. פתחו בתוכנת Office המתאימה ובדקו את חלונית החתימות ופרטי תוצאת האימות.
XML / XAdES
אזכור מרחב שמות אינו הוכחה לחתימה. בקשו מהמערכת שהפיקה את הקובץ הנחיות לכלי שתומך בפורמט ובתעודות שלה; הסריקה כאן מוגבלת לתחילת הקובץ.
איך מזהים את התוצאה
מה לברר בכלי האימות הייעודי
בדיקות שיש להשלים — לא תוצאות של הכלי כאן
- אילו חלקים וגרסאות של המסמך מכוסים בחתימה, ומה תוצאת בדיקת התוכן.
- מה נבדק לגבי התעודה, שרשרת האמון ותהליך זיהוי החותם.
- האם נבדקו תוקף וביטול התעודה, ולאיזה מועד מתייחסת הבדיקה.
- האם הזמן הוא נתון שנרשם או חותמת זמן ממקור שנבדק.
- אילו בדיקות נכשלו או לא הושלמו, ואילו ראיות נוספות נדרשות.
סימני אזהרה לבדיקה
- הודעה כמו "המסמך שונה לאחר החתימה" — סימן שהתוכן נערך.
- אזהרה שהתעודה אינה מהימנה, פגה או בוטלה.
- זהות החותם אינה ידועה או אינה תואמת למצופה.
- לא נמצאו סימנים בסריקה — ייתכן שמדובר בתמונה, בפורמט לא נתמך או בפרטים שלא נסרקו.
- הכלי לא מצליח לאמת כי חסר המסמך המקורי (בחתימה נפרדת).
איך זה עובד
ארבעה שלבים מקובץ שהתקבל לצעד הבא
- 1
גררו את הקובץ
גררו את הקובץ החתום לכלי, או בחרו אותו מהמכשיר — PDF, .signed, .p7s, XML או Office.
- 2
הכלי קורא בדפדפן
הקובץ נקרא מקומית ומחפשים בו סמנים או סיומת מוכרת. אין אימות קריפטוגרפי.
- 3
ראו מה נצפה
מוצגים סימנים ופרטים שנמצאו, אם ישנם, ומגבלות הסריקה. אלה נתונים לא מאומתים.
- 4
המשיכו לכלי מתאים
ל-PDF בדקו את הנחיות Adobe; לפורמטים אחרים פנו לשולח או לספק. חתימה נפרדת דורשת גם את המסמך המקורי.
פרטיות
הקובץ נבדק אצלכם בדפדפן — לא עולה לשום שרת
מסמכים חתומים הם לרוב רגישים — חוזים, אישורים, מסמכים משפטיים. לכן הבדיקה כולה מתבצעת מקומית במכשיר שלכם: הקובץ נקרא בזיכרון הדפדפן בלבד, ואנחנו לא מעלים, לא שומרים ולא רואים אותו.
- הקריאה והזיהוי מתבצעים בדפדפן — הקובץ לא מועלה לשרת.
- אין הרשמה, אין מסירת אימייל ואין התקנת תוכנה.
- אנחנו לא שומרים ולא רואים את המסמך שבדקתם.
- אפשר לבדוק קבצים נוספים בזה אחר זה, ללא הגבלה.
איך בדקנו
איך בדקנו את הכלי
ב- הפעלנו את הכלי בעמוד הזה, באתר עצמו, בדפדפן Chromium 145: במסך מחשב ובמסך בגודל של טלפון, פעם אחרי שאישרנו את כל העוגיות ופעם בלי לאשר אותן. הכנו לבדיקה חמישה קבצים. את שני קובצי ה-PDF החתומים ואת קובץ ה-.p7s חתמנו בתעודת בדיקה שהנפקנו לעצמנו, בשם "Test Signer (Formy check)", ובדקנו בשלושה כלים אחרים (pyHanko, pdfsig ו-OpenSSL) שהחתימות תקינות. אלה המקרים שבדקנו:
| מה בדקנו | מה ציפינו | מה יצא |
|---|---|---|
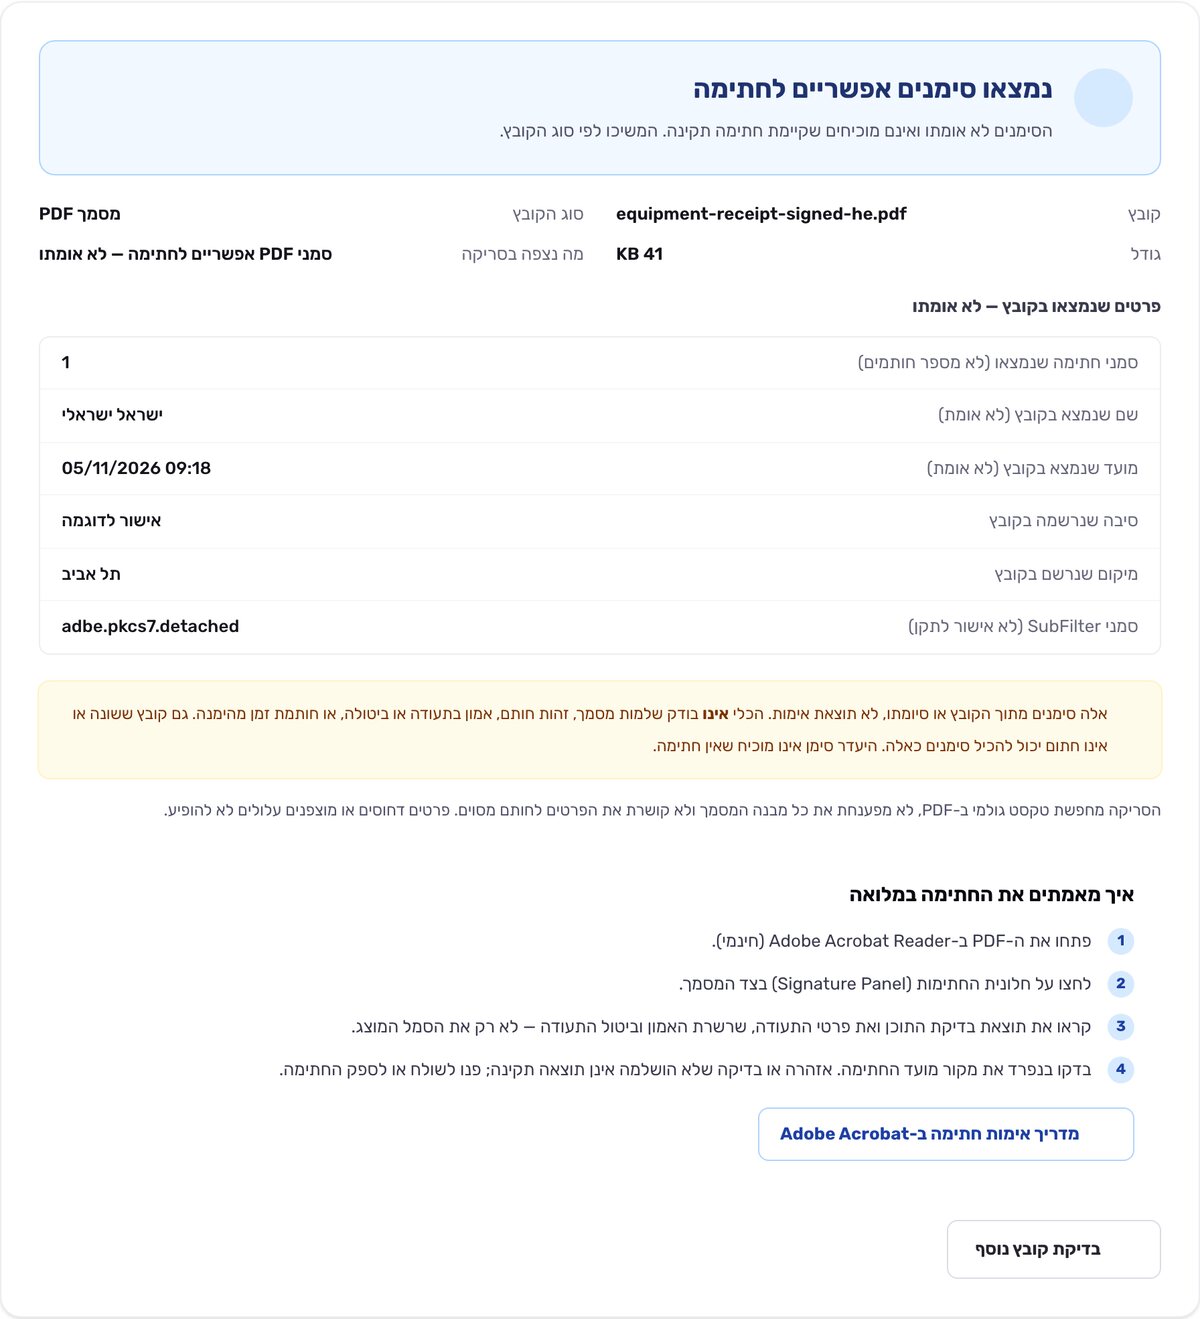
| PDF חתום, עם שם, סיבה ומיקום באנגלית | הסימן והפרטים שבקובץ, כולל המועד | הכלי מצא את הסימן והציג את השם, הסיבה, המיקום וסוג החתימה, אבל לא את המועד: התוכנה שחתמה כתבה את הנקודתיים שבתאריך בקידוד, והכלי לא פענח אותו. תיקנו, ועכשיו המועד מוצג. |
| PDF חתום, עם שם, סיבה ומיקום בעברית | אותם פרטים, באותיות עבריות | במקום אותיות הופיעו רצפים של קודים מספריים, וגם כאן בלי מועד. תיקנו: עכשיו מוצגים "ישראל ישראלי", "אישור לדוגמה", "תל אביב" והמועד. השם הוא מה שנכתב בשדה השם של החתימה ולא השם שבתעודה, "Test Signer (Formy check)", כי הכלי לא קורא את התעודה. |
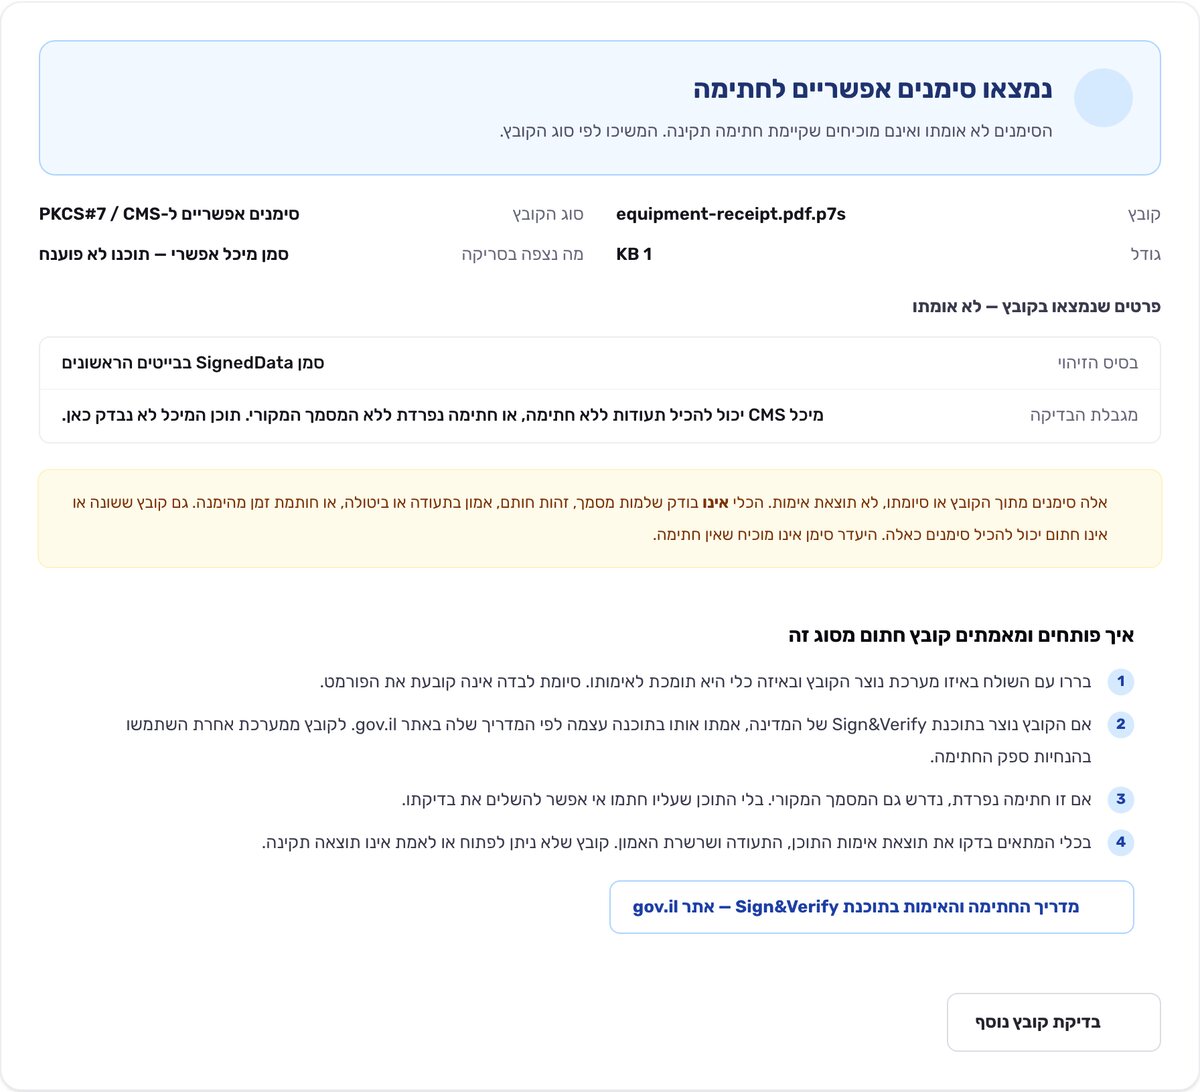
| קובץ .p7s, חתימה נפרדת של אותו PDF | זיהוי של מיכל PKCS#7, וקישור להמשך הבדיקה | הכלי זיהה את המיכל. הקישור שלו נקרא "חתימה דיגיטלית ותוכנת Sign&Verify", אבל הוביל לדף ב-gov.il שלא מזכיר את התוכנה. תיקנו: הקישור מוביל עכשיו לדף שהמדריך של Sign&Verify מצורף אליו. |
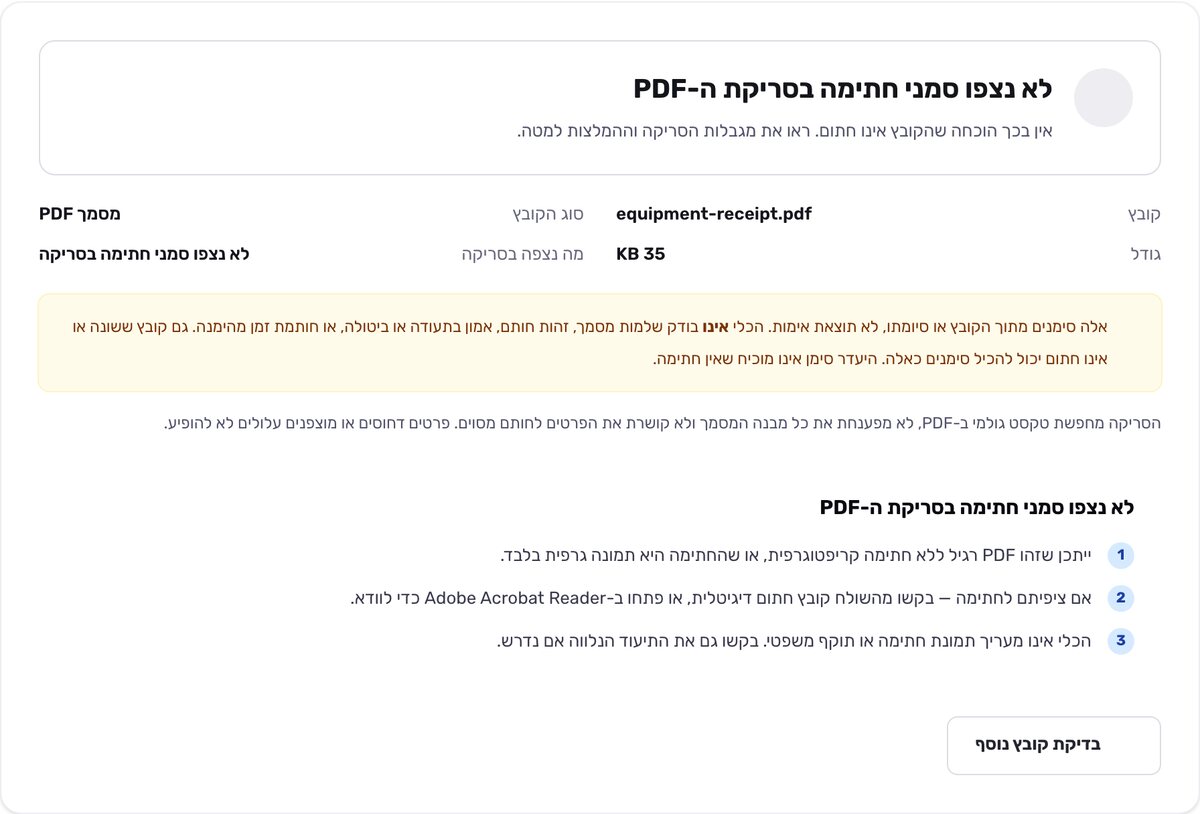
| PDF בלי חתימה | שלא נמצאו סימנים, בלי לקבוע שהקובץ לא חתום | כך יצא: "לא נצפו סמני חתימה בסריקת ה-PDF", עם ההסבר שאין בכך הוכחה שהקובץ אינו חתום. |
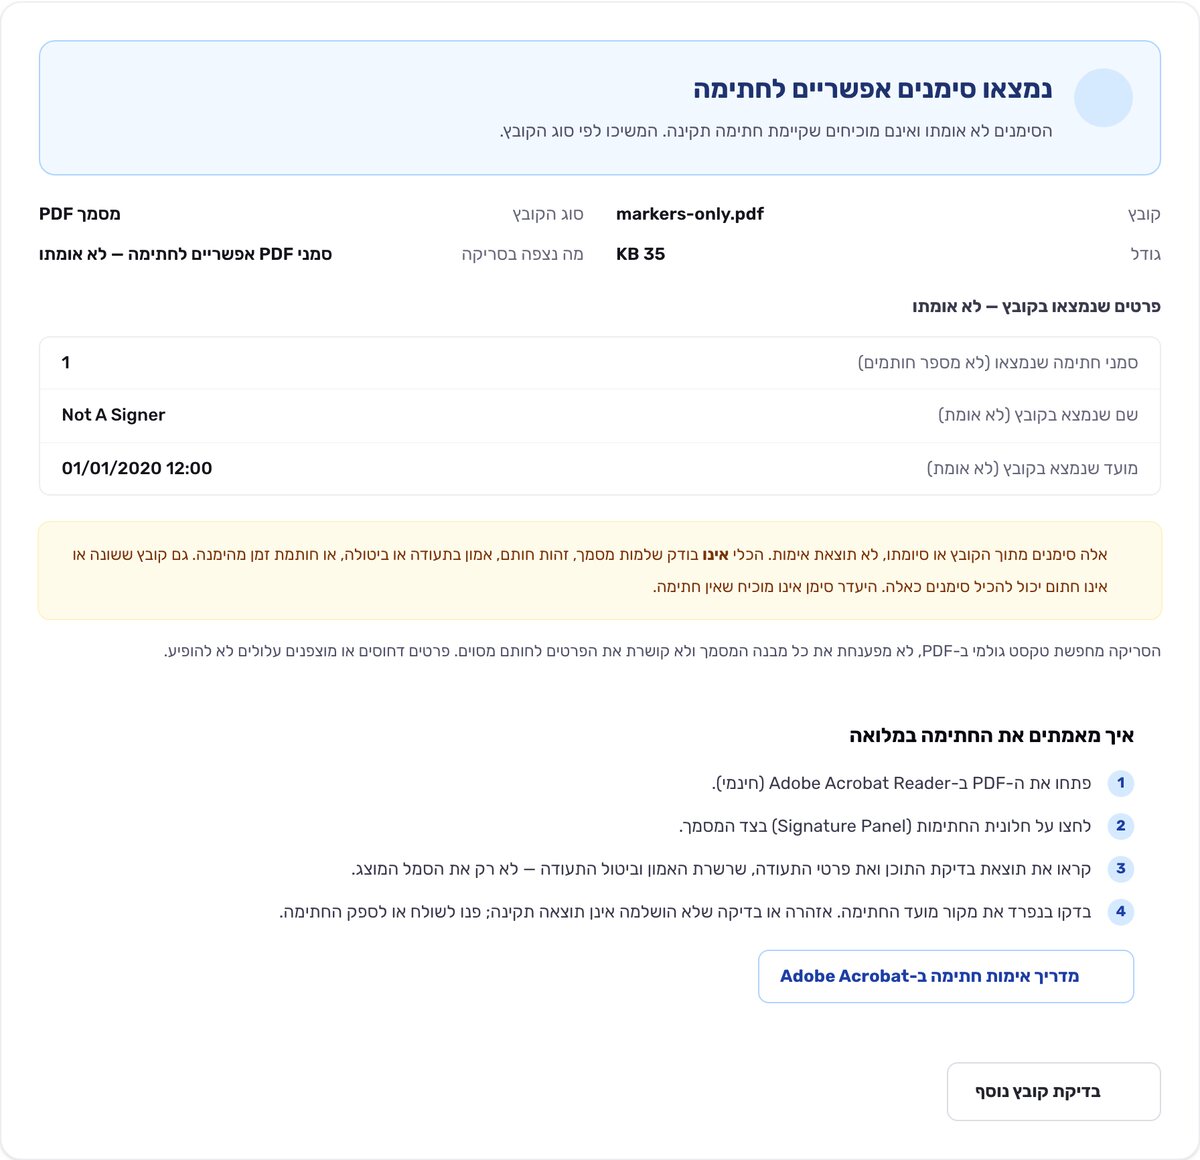
| אותו PDF בלי חתימה, שהוספנו לסופו רק את המילים של חתימה, שם ותאריך | שהכלי לא יציג אותו כקובץ שנחתם | הכלי הציג "נמצאו סימנים אפשריים לחתימה" עם השם "Not A Signer" והתאריך 01/01/2020, בדיוק כמו בקובץ חתום. זו מגבלה של הכלי ולא תקלה שתיקנו, ובגללה הכלי אף פעם לא אומר שחתימה תקינה, וכל פרט שהוא מציג מסומן כלא מאומת. |
| כל הבקשות שהדף שלח אחרי שנטען, מבחירת הקובץ ועד "בדיקת קובץ נוסף" | הקובץ ומה שבתוכו לא יוצאים מהמכשיר | אף בקשה לא הכילה את הקובץ, את שמו או פרט שנמצא בו. חיפשנו אותם כבייטים, כ-base64, כ-hex וכטקסט. בלי אישור עוגיות לא יצאה אף בקשה, וגם עם אישור לכל העוגיות לא יצאה אף בקשה במסך מחשב. במסך הטלפון, עם אישור לכל העוגיות, נשלחו ל-Meta הודעות על לחיצות על כפתור, עם הטקסט שלו: "בדיקת קובץ נוסף". |
| בדיקת רשומה ב-Formy, עם מזהה אקראי ו-PDF | שנשלחים רק המזהה וטביעת האצבע של הקובץ | נשלחה בקשה אחת, עם המזהה ועם גיבוב SHA-256 של הקובץ, זהה לגיבוב שחישבנו בעצמנו. הקובץ עצמו לא נשלח. המזהה לא שייך לאף רשומה, ולכן התשובה הייתה "לא נמצאה חתימה". |
כך נראות התוצאות באותם קבצים אחרי התיקונים:
מה עוד לא בדקנו
לא בדקנו קובץ .signed שנוצר בתוכנת Sign&Verify, כי לא היה לנו קובץ כזה, ולא בדקנו קובצי XML או מסמכי Office חתומים. גם לא בדקנו בטלפון אמיתי: המסך בגודל של טלפון היה דפדפן מחשב שמדמה אותו. את מה שהעמוד אומר על בדיקת הרשומה ב-Formy בדקנו באתר רק עם מזהה שלא שייך לאף רשומה; את ההשוואה לרשומה קיימת קראנו בקוד של השרת.
הבדיקות שרצות לפני כל עדכון של האתר
test/nuxt/signature-verifier.spec.tsמריצה את הכלי על קבצים קטנים שנבנים בתוך הבדיקה. בין השאר: PDF שיש בו רק המילים של חתימה בלי חתימה אמיתית, שהתוצאה שלו חייבת להישאר "סימנים אפשריים" עם פרטים לא מאומתים; קובץ ששמו מסתיים ב-.signed בלי תוכן מוכר, שמקבל תוצאה לפי הסיומת בלבד; שם ומועד שנכתבו בקידוד, שחייבים להופיע כטקסט רגיל; וקריאה שלא שולחת את הקובץ לשום מקום ולא שומרת אותו בדפדפן.test/browser/signature-verification-layout.test.tsפותחת את דף בדיקת הרשומה בדפדפן אמיתי ובודקת את הפריסה שלו.
צריכים להחתים, לא רק לבדוק?
כשאתם אלה שמחתימים — אספו חתימה עם תיעוד מסודר
אם אתם צריכים לאסוף תשובות וחתימות מלקוח, עובד או ספק, אפשר להוסיף שדה חתימה לטופס Formy ולשלוח קישור למילוי. ההגשה והחתימה נשמרות, וניתן להפיק PDF עם התיעוד הזמין. זהו תהליך נפרד מבדיקת קובץ שהתקבל: ציור חתימה, רישום זמן ותיעוד הסכמה אינם תעודה דיגיטלית מאושרת או חותמת זמן של צד שלישי. השימוש בכלי הבדיקה כאן נשאר חינמי ואינו דורש פתיחת חשבון.
כל אחד חותם בעצמו
הלקוח, העובד או הספק מציירים את החתימה ישירות בטופס מהנייד או מהמחשב.
PDF של ההגשה
אפשר להפיק PDF הכולל את החתימה שנאספה ואת התיעוד הזמין, לשמירה ולשיתוף.
תיעוד בהתאם לתהליך
רישום זמן, הסכמה ואימות מייל תלויים בנתונים שנאספו ובהגדרות. אין בכך חותמת זמן של צד שלישי.
שובל הראיות
מה אפשר לבדוק בתיעוד שנשמר ב-Formy
תיעוד ההגשה יכול לכלול הסכמה, אימות כתובת מייל ויומן פעולות, בהתאם להגדרות הטופס ולנתונים שנקלטו. לא בכל רשומה קיימות כל השכבות. בדיקת המזהה משווה את תוכן ההגשה השמור לגיבוב שלו, ובודקת את שרשרת האירועים אם היא קיימת. אם צירפתם קובץ PDF, היא משווה גם את טביעת ה-SHA-256 שלו לעותק שנשמר בארכיון, כשיש עותק כזה. היא אינה מאמתת את זהות האדם.
| שכבה | מה נרשם | למה זה משנה |
|---|---|---|
| הסכמה מודעת | כאשר נשלח אישור הסכמה: הגרסה ונתוני נוסח ההסכמה שנקלטו, זמן הלקוח וזמן הקליטה בשרת, ככל שהם זמינים. | רשומת הסכמה יכולה לתמוך בבירור התהליך; שדות חסרים אינם הוכחה שהסכמה תועדה. |
| אימות כתובת מייל | כאשר בוצע אימות בקוד במייל ונשמרה אסמכתה תקינה: כתובת המייל, שיטת האימות ומועדו. הבדיקה הציבורית מציגה כתובת מוסתרת חלקית. | מתעד אימות גישה למייל במסגרת התהליך, לא זיהוי משפטי של אדם. האימות אינו קיים בכל רשומה. |
| שרשרת אירועים | אירועים מוכרים שדווחו מהדפדפן ונקלטו בשרת, עם גיבובים מקושרים. אירועים שלא נשלחו אינם מופיעים. | מאפשר לבדוק התאמה בתוך הרצף שנשמר; אינו מוכיח שכל פעולה התרחשה או שכל האירועים נאספו. |
מה בדיקת הגיבובים יכולה — ולא יכולה — להראות
בבדיקת הרשומה מחושב מחדש גיבוב SHA-256 של התוכן השמור. אם קיים יומן פעולות, מחושבת גם השרשרת שבה כל אירוע קשור לגיבוב הקודם, והתוצאה מושווית לגיבובים השמורים. אי-התאמה מדווחת ככישלון. התאמה אינה מוכיחה שהתיעוד בלתי ניתן לשינוי: מי שיכול לשנות גם נתונים וגם גיבובים יכול ליצור רשומה עקבית מחדש. זו אינה הוכחה עצמאית של צד שלישי.
אימות כתובת מייל, אם בוצע, אינו אימות זהות משפטית. זמני הדפדפן הם דיווחים מהלקוח, וזמן השרת אינו חותמת זמן מאושרת של צד שלישי. אין כאן הבטחה לתוקף משפטי או למניעת הכחשה. לרקע נוסף קראו את המדריך חתימה מאושרת לעומת חתימה רגילה .
בדיקה מול החתמה
בדיקת קובץ חתום מול החתמה מתועדת ב-Formy
| מה משווים | בדיקת חתימה (הכלי הזה) | החתמה בטופס Formy |
|---|---|---|
| מתי משתמשים | כשקיבלתם מסמך חתום ורוצים לבדוק אותו | כשאתם צריכים להחתים מישהו אחר |
| מה מקבלים | סימנים ראשוניים והנחיות להמשך, לא אישור תקינות | הגשה עם חתימה ואפשרות להפקת PDF |
| תיעוד מי ומתי | פרטים לא מאומתים, אם נמצאו בקובץ | רישומים בהתאם להגדרות ולנתונים שנאספו |
| התקנת תוכנה | אימות מלא דורש תוכנה שתומכת בפורמט, כמו Acrobat Reader ל-PDF או Sign&Verify לקובץ .signed שנוצר בה | הכול בדפדפן, בלי התקנות לאף צד |
| חתימה מרחוק | לא רלוונטי — רק בדיקה | שולחים קישור והחותם ממלא מכל מקום |
להעמקה
מדריכים וכלים קשורים על חתימה דיגיטלית
- חתימה דיגיטלית ב-Formy — סקירה מלאהאיך עובדת חתימה בתוך טופס, התוקף המשפטי בישראל ומתי כל רמה מתאימה.
- חתימה מאושרת לעומת חתימה רגילהההבדל בין הרמות, ומה המשמעות שלו לאימות ולתוקף המשפטי.
- מחולל חתימה גרפיתציירו או הקלידו חתימה והורידו אותה כתמונת PNG. זו תמונה של חתימה, לא חתימה דיגיטלית.
- איך לחתום על מסמך PDF בחינםבמחשב, באייפון, באנדרואיד ואונליין, צעד אחר צעד.
- חתימה דיגיטלית על מסמך: איך חותמים, סוגי החתימה והתוקף המשפטי בישראלהדרך לחתום לפי סוג הקובץ, רמות החתימה בחוק ואיך מפיקים מסמך חתום.
שאלות נפוצות
שאלות נפוצות על בדיקת חתימה דיגיטלית
- איך בודקים אם מסמך חתום דיגיטלית?
- בחרו קובץ כדי לחפש סימנים אפשריים לחתימה. הסריקה אינה מוכיחה שקיימת חתימה תקינה, ואינה בודקת אם התוכן שונה. גם שם ותאריך שנמצאו אינם מאומתים. לבדיקת התוכן והתעודה נדרש כלי מתאים, כגון Adobe Acrobat ל-PDF או כלי שעליו ממליץ ספק החתימה.
- איך פותחים קובץ .signed?
- במדריך של תוכנת Sign&Verify, שמופיע באתר gov.il, הקובץ החתום נשמר בסיומת .signed. לפי המדריך התוכנה עובדת ב-Windows 10 וב-Windows 11, ובמסך הראשי שלה יש כפתור "העלאת קבצים" ואפשרות "אימות של קבצים", שבודקת את החתימה על הקבצים שנבחרו. הסיומת לבדה לא מוכיחה שהקובץ נוצר ב-Sign&Verify, ולכן אם לא ידוע מאיפה הוא הגיע, שאלו את השולח באיזו תוכנה הוא נחתם. בחתימה נפרדת נדרש גם המסמך המקורי. הכלי כאן לא מחלץ את המסמך מתוך הקובץ. המקור: "פתרון תקלות בהתקנה", מוקד מענה ממשלתי מרכזי, באתר gov.il. עודכן 20.04.2023. בקבצים המצורפים לדף: "מדריך לחתימה על קבצים בתוכנת החתימה Sign and Verify", לגרסה 4.0. קראנו ב-5 בנובמבר 2026.
- האם הבדיקה כאן מאמתת שהחתימה תקפה מבחינה משפטית?
- לא. הכלי מחפש סמנים בלבד. הוא אינו מאמת שלמות תוכן, זהות, שרשרת תעודות, ביטול תעודה או חותמת זמן. גם תוצאה חיובית בכלי קריפטוגרפי ייעודי אינה כשלעצמה חוות דעת על התוקף המשפטי של המסמך. לשאלה משפטית נדרש ייעוץ מתאים.
- האם הקובץ שלי נשלח לשרת שלכם?
- לא. כל הקריאה והזיהוי מתבצעים מקומית בדפדפן שלכם. הקובץ לא מועלה, לא נשמר ולא נצפה על ידינו — חשוב במיוחד כשמדובר במסמכים חתומים ורגישים.
- איך מאמתים חתימה דיגיטלית ב-PDF?
- פתחו ב-Adobe Acrobat Reader את חלונית החתימות ועיינו בתוצאת האימות ובמאפייני החתימה. בדקו את התוכן המכוסה בחתימה, השינויים במסמך, התעודה ושרשרת האמון ומקור הזמן. שם או סמל לבדם אינם מספיקים, ובדיקה שנכשלה או שלא הושלמה אינה הצלחה. על PDF שנחתם בטופס מקוון של הממשלה, gov.il מנחה לשמור את הקובץ במחשב ולאמת את החתימה בקורא ה-PDF, ואם Acrobat Reader מציג שהתעודה אינה מוכרת (Unknown), להתקין בו את התעודות לפי ההנחיות שמצורפות לדף. המקור: "חתימה דיגיטלית", מערך הדיגיטל הלאומי, באתר gov.il. נהלים והנחיות, פורסם 14.08.2016. קראנו ב-5 בנובמבר 2026.
- איך אני רואה מי חתם על המסמך?
- בסריקת PDF ייתכן שיופיע שם שנמצא בטקסט הגולמי. הוא אינו מקושר כאן לתעודה מאומתת או לחותם מסוים, ויכול להיות חסר או שגוי. בקובצי CMS, XML ו-Office הכלי אינו מחלץ פרטי חותמים. לבירור מי חתם נדרש תהליך בדיקה מתאים.
- מה המשמעות של "המסמך שונה לאחר החתימה"?
- יש לבדוק בכלי האימות איזה תוכן מכוסה בחתימה, איזו גרסה נחתמה ואילו שינויים נמצאו. אל תתייחסו לאזהרה כאישור תקינות. הסריקה המקומית כאן אינה מבצעת השוואת גיבובים או אימות חתימה, ולכן גם קובץ ששונה עשוי להציג אותם סמנים.
- האם אפשר לבדוק חתימה בנייד?
- אפשר לבחור קובץ בטלפון לצורך הסריקה המקומית. אין בכך אימות מלא. להמשך פעלו לפי דרישות כלי האימות של ספק המסמך; יכולות האימות עשויות להיות שונות בין גרסאות מחשב ונייד. למשל, לפי המדריך של תוכנת Sign&Verify היא עובדת ב-Windows 10 וב-Windows 11, כלומר במחשב.
- מה ההבדל בין חתימה מאובטחת לחתימה מאושרת?
- לפי חוק חתימה אלקטרונית, התשס"א-2001 (סעיף 1), חתימה אלקטרונית מאובטחת היא, בין השאר, חתימה שהופקה באמצעי שבשליטתו הבלעדית של החותם ושמאפשרת לזהות שינוי שנעשה במסמך אחרי החתימה. חתימה אלקטרונית מאושרת היא חתימה מאובטחת שגורם מאשר הנפיק לה תעודה. הכלי כאן לא בודק אף אחד מהתנאים האלה: לא את התעודה, לא את מי שהנפיק אותה ולא אם המסמך השתנה. סיומת, תמונת חתימה או גיבוב אינם מספיקים לסיווג משפטי. לרקע קראו את המדריך "חתימה מאושרת לעומת רגילה"; התאמה למקרה מסוים דורשת בדיקת התהליך וייעוץ מתאים. המקור: חוק חתימה אלקטרונית, התשס"א-2001, בנבו. הנוסח המשולב, "נוסח עדכני נכון ליום 30-09-2026": ההגדרות בסעיף 1. קראנו ב-5 בנובמבר 2026.
מי כתב את העמוד ואיך הוא נבדק

נכתב בסיוע כלי AI ונבדק מול המוצר ב-. אושר לפרסום על ידי תומר גל, שותף מייסד ו-CTO ב-Formy. איך אנחנו כותבים ומאשרים תוכן
מצאתם משהו שכבר לא נכון? כתבו ל-support@formy.co.il.